Deux récits opposés, et aucun des deux n'est honnête
D'un côté, les grandes entreprises et les cabinets de conseil qui produisent des chartes IA de quarante pages, avec comités d'éthique, processus de validation en cascade et révisions trimestrielles. De l'autre, une armée de consultants et d'influenceurs LinkedIn qui te jurent qu'un document d'une page suffit, que trois règles bien formulées régleront la question, et que la gouvernance IA ne devrait jamais être compliquée.
Les deux récits arrangent ceux qui les racontent. Le premier justifie des mandats longs et chers. Le second vend de la facilité pour déclencher un achat rapide. Mais quand tu diriges une boîte de quinze ou trente personnes en Suisse romande, ni l'un ni l'autre ne correspond à ta réalité. Tu n'as pas de département conformité. Tu n'as pas non plus envie de traiter le sujet avec une checklist bâclée qui te laissera exposé le jour où un collaborateur enverra des données clients dans un outil IA grand public.
Ce qui m'interpelle, c'est que presque personne ne décrit l'entre-deux. On parle beaucoup de gouvernance IA "simple", mais la définition change selon qui utilise le mot. Pour un avocat, c'est un document juridique allégé. Pour un consultant tech, c'est une politique d'usage des outils. Pour un dirigeant débordé, c'est souvent juste "dites-moi quoi faire en trente minutes". Avant de chercher le bon cadre, il faudrait peut-être admettre qu'on ne parle pas tous de la même chose.
Ce que gouvernance IA veut vraiment dire à 15 ou 40 employés
Quand on enlève le vernis, gouverner l'usage de l'IA dans une petite structure revient à répondre à quelques questions très terre-à-terre. Qui utilise quoi, pour faire quoi, avec quelles données. Ça ne ressemble pas à un cadre réglementaire. Ça ressemble à une conversation d'équipe, suivie de quelques décisions écrites noir sur blanc.
Le problème, c'est que cette simplicité apparente masque des zones grises réelles. Prenons un cas banal. Un employé utilise ChatGPT pour reformuler des emails clients. Ça semble anodin. Mais si ces emails contiennent des noms, des montants, des détails contractuels, tu es déjà dans le périmètre de la LPD révisée, en vigueur depuis septembre 2023 selon le Préposé fédéral à la protection des données et à la transparence (PFPDT). La loi impose une obligation de transparence sur le traitement des données personnelles, y compris quand ce traitement passe par un outil tiers basé hors de Suisse.
Gouvernance, dans ce contexte, ça ne veut pas dire bureaucratie. Ça veut dire savoir ce qui circule, où ça circule, et avoir décidé consciemment si c'est acceptable ou non. La nuance est fine mais elle change tout. Une entreprise qui n'a rien formalisé n'est pas forcément en faute aujourd'hui. Mais elle n'a aucun filet le jour où quelque chose dérape. Et si tu as déjà lu ce que j'écrivais sur les risques du shadow IA en entreprise, tu sais que les usages non encadrés existent déjà dans la plupart des équipes, que le dirigeant le sache ou non.
Pourquoi les cadres "en trois points" posent un vrai problème
Je vois passer régulièrement des frameworks de gouvernance IA qui tiennent sur un slide. Trois piliers. Cinq étapes. Un tableau à remplir en vingt minutes. L'intention est bonne. Rendre le sujet accessible, ne pas effrayer le dirigeant non-technique. Mais l'effet secondaire est pervers. Ces cadres ultra-simplifiés donnent l'illusion que le sujet est réglé alors qu'il ne l'est pas.
Voici ce que ces frameworks oublient presque systématiquement.
- La question des données personnelles envoyées à des serveurs hors Suisse, et les obligations spécifiques de la LPD sur les transferts transfrontaliers
- La responsabilité en cas de décision prise sur la base d'un output IA erroné, par exemple une offre commerciale avec un prix faux généré par un assistant
- Le fait que les outils IA changent leurs conditions d'utilisation régulièrement, parfois sans notification claire
- La gestion des accès quand un collaborateur quitte l'entreprise et que ses prompts ou ses historiques restent dans un outil cloud
Aucun de ces points n'est théorique. Ce sont des situations banales dans une entreprise de vingt personnes qui utilise deux ou trois outils IA au quotidien. Un cadre qui ne les adresse pas n'est pas simple. Il est incomplet. Et un cadre incomplet peut être pire que pas de cadre du tout, parce qu'il crée un faux sentiment de sécurité. La question n'est donc pas "comment faire simple" mais plutôt "quel niveau de simplicité est encore responsable".
Le vrai coût de ne rien formaliser, calcul sur tes propres chiffres
Plutôt que de te balancer un pourcentage sorti de nulle part, fais le calcul toi-même. Prends le nombre de personnes dans ton équipe qui utilisent un outil IA, même occasionnellement. Multiplie par le nombre de fois par semaine où elles y injectent des informations liées à un client, un fournisseur, un employé. Multiplie par 48 semaines. Tu obtiens le nombre annuel d'interactions où des données potentiellement sensibles transitent par un service tiers sans cadre défini.
Si ce chiffre dépasse quelques centaines, tu as un volume d'exposition qui mérite au minimum une politique d'usage écrite. Pas une charte de quarante pages. Pas un comité d'éthique. Juste un document qui dit clairement ce qui est autorisé, ce qui ne l'est pas, et pourquoi. Le temps nécessaire pour produire ce document est probablement de deux à quatre heures de réflexion structurée. Compare ça au temps que tu passerais à gérer une fuite de données client, même mineure.
Ce qui est frappant, c'est que beaucoup de dirigeants consacrent plus de temps à choisir un logiciel de facturation qu'à définir les règles d'usage de l'IA dans leur boîte. C'est compréhensible. Le logiciel de facturation a un impact visible et immédiat. La gouvernance IA ressemble à de la prévention, et la prévention est toujours la première chose qu'on reporte. Mais si tu veux un jour construire une vraie stratégie IA pour ton entreprise, il te faudra de toute façon ce socle. Autant le poser maintenant, quand c'est encore gérable, plutôt que dans l'urgence après un incident.
Ce qu'un cadre IA réaliste contient, et ce qu'il laisse de côté
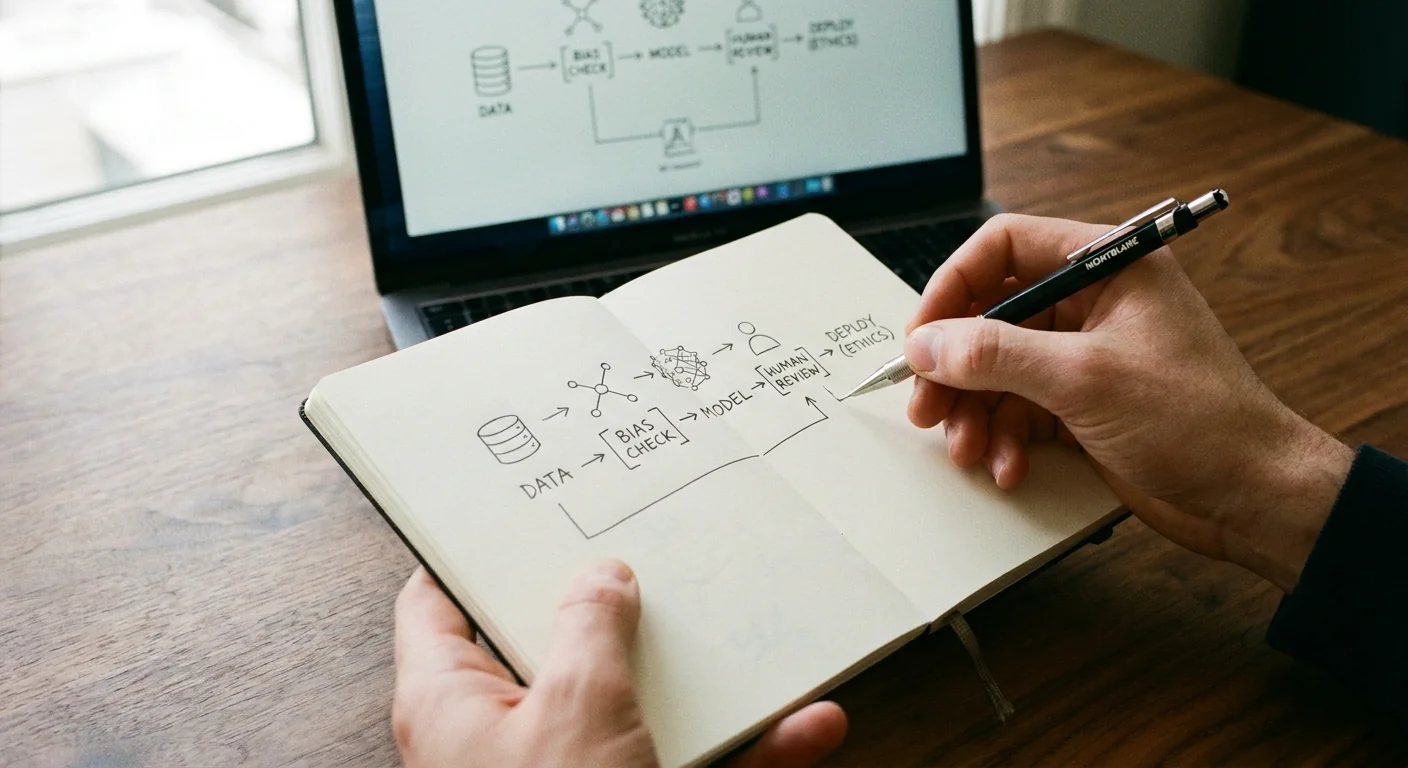
Si je devais décrire ce que j'observe comme approche raisonnable pour une entreprise de dix à cinquante personnes, ça tiendrait en quatre blocs. Pas trois, parce que trois c'est souvent trop peu. Pas dix, parce que personne ne lira dix sections d'un document interne.
Premier bloc. La liste des outils IA utilisés dans l'entreprise, y compris ceux que les collaborateurs utilisent de leur propre initiative. Cette liste doit être mise à jour, pas une fois par an, mais à chaque fois qu'un nouvel outil apparaît. Deuxième bloc. Les règles sur les données. Quelles catégories d'informations peuvent être envoyées dans ces outils, lesquelles sont interdites. Troisième bloc. La responsabilité humaine. Tout output IA utilisé pour une décision commerciale, financière ou RH doit être vérifié par une personne identifiée. Quatrième bloc. Ce qui se passe quand quelqu'un ne respecte pas les règles. Pas pour punir, mais pour que chacun sache que le cadre existe réellement et pas juste sur le papier.
Ce qu'un tel cadre laisse volontairement de côté, c'est tout ce qui relève de la stratégie IA à moyen terme, de l'éthique philosophique, ou de la veille technologique. Ces sujets ont leur place, mais pas dans le document de gouvernance opérationnelle. Les mélanger, c'est exactement ce qui transforme une politique utile en usine à gaz que personne ne lit. Si tu veux aller plus loin et comprendre comment mesurer les vrais coûts d'un projet IA, c'est un chantier séparé. Garder les périmètres distincts, c'est probablement la décision la plus utile que tu puisses prendre sur ce sujet.
Personne n'a la réponse définitive, et c'est normal
Le marché de la gouvernance IA pour les petites structures est encore en train de se former. Les outils changent tous les trimestres. Les régulations évoluent. La LPD est en vigueur mais son application concrète aux usages IA reste largement non testée devant les tribunaux suisses. Quiconque te vend une solution définitive aujourd'hui te ment, ou se ment à lui-même.
Ce constat n'est pas une excuse pour ne rien faire. C'est plutôt une invitation à accepter que ton cadre de gouvernance IA sera imparfait, évolutif, et qu'il devra être révisé. La bonne nouvelle, c'est que pour une entreprise de ta taille, réviser un document de deux pages prend une heure. Pas six mois. L'agilité que les grands groupes essaient de retrouver, tu l'as déjà par défaut.
Si tu ne sais pas par où commencer, une option raisonnable est de faire un bilan IA de ta situation actuelle pour identifier ce qui existe déjà comme usages dans ton équipe. Tu seras probablement surpris par l'écart entre ce que tu imagines et ce qui se passe vraiment. Et c'est cet écart, précisément, qui définit l'urgence et la forme de ta gouvernance. Pas un template téléchargé sur internet. Pas un framework en trois points. Ta réalité, telle qu'elle est, avec ses zones grises et ses contradictions. C'est moins rassurant qu'une checklist toute faite, mais c'est nettement plus solide.